Giám sát an ninh theo ngữ cảnh: Ứng dụng AI trong SOC
Trong môi trường an ninh mạng hiện đại, một trong những thách thức lớn nhất của đội ngũ bảo mật không phải là thiếu dữ liệu, mà là có quá nhiều cảnh báo nhưng không phải cảnh báo nào cũng thực sự nguy hiểm.
Một hệ thống SOC (Security Operations Center) có thể tiếp nhận hàng nghìn sự kiện mỗi ngày. Tuy nhiên, nếu chỉ dựa vào những ngưỡng cảnh báo cố định hoặc các quy tắc phát hiện đơn lẻ, đội ngũ bảo mật rất dễ bỏ sót những dấu hiệu tấn công tinh vi, đồng thời mất nhiều thời gian xử lý các cảnh báo không cần thiết.
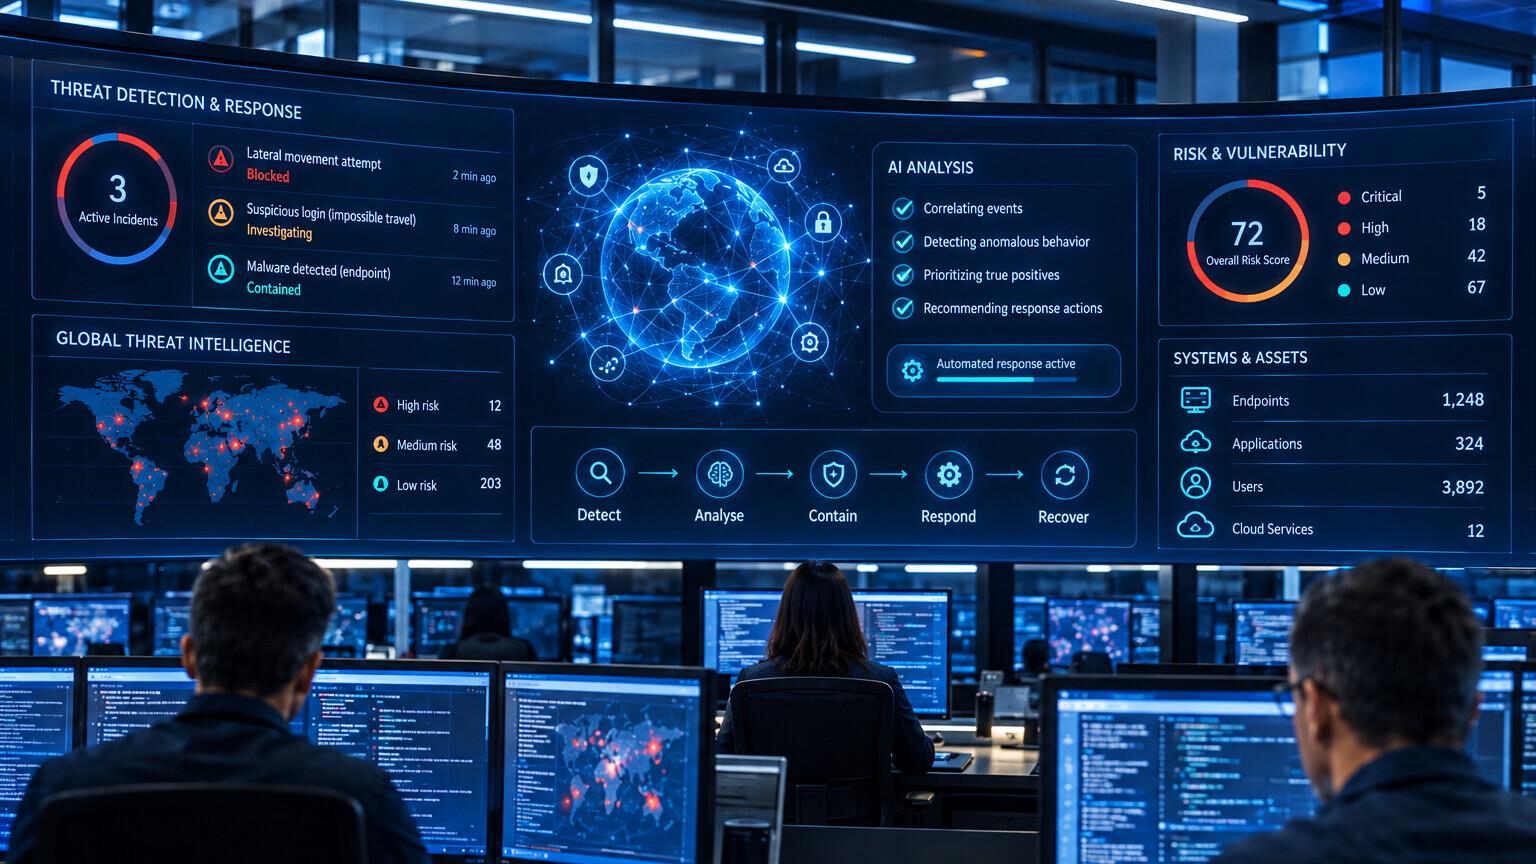
Giám sát an ninh theo ngữ cảnh (Context-Aware Security Monitoring) là hướng tiếp cận mới, tập trung phân tích mối liên hệ giữa các sự kiện, hành vi người dùng, trạng thái hệ thống và bối cảnh hoạt động để xác định mức độ rủi ro thực sự.
Kết hợp với trí tuệ nhân tạo (AI), phương pháp này giúp hệ thống bảo mật chuyển từ giám sát thụ động sang phân tích chủ động, phát hiện bất thường và ưu tiên phản ứng theo mức độ nghiêm trọng của từng sự kiện.
1. Tại sao hệ thống SOC truyền thống dễ bị quá tải cảnh báo?
Trong nhiều hệ thống bảo mật, việc phát hiện sự cố thường dựa trên các quy tắc và ngưỡng cảnh báo được thiết lập trước.
Ví dụ:
- CPU sử dụng vượt 90% sẽ tạo cảnh báo.
- Xuất hiện nhiều lần đăng nhập thất bại sẽ kích hoạt cảnh báo.
- Lưu lượng mạng tăng đột biến sẽ được ghi nhận là sự kiện bất thường.
- Một tiến trình lạ được thực thi có thể kích hoạt cảnh báo bảo mật.
Những quy tắc này có giá trị trong việc phát hiện các dấu hiệu đáng ngờ. Tuy nhiên, vấn đề nằm ở chỗ một dấu hiệu bất thường không đồng nghĩa với một cuộc tấn công.
Một máy chủ có CPU tăng cao có thể đang thực hiện tác vụ biên dịch phần mềm hợp lệ. Một lượng lớn dữ liệu được truyền đi có thể là hoạt động sao lưu định kỳ. Một đợt đăng nhập tăng đột biến có thể xuất phát từ quá trình xác thực hợp pháp của hệ thống.
Nếu không có ngữ cảnh, hệ thống rất dễ đánh đồng hoạt động bình thường với hành vi tấn công.
Ba vấn đề phổ biến mà SOC phải đối mặt gồm:
Điểm mù nguy hiểm (Blind Spots): Những hành vi tấn công có thể bị bỏ qua vì từng sự kiện riêng lẻ chưa vượt ngưỡng cảnh báo.
Quá tải cảnh báo (Alert Fatigue): Chuyên viên bảo mật phải dành nhiều thời gian phân tích các cảnh báo không thực sự nguy hiểm.
Lãng phí tài nguyên: Đội ngũ SOC mất nhiều công sức điều tra các sự kiện bình thường thay vì tập trung vào những nguy cơ thực sự.
2. Nguyên lý 1: Khắc phục hạn chế của ngưỡng cảnh báo tĩnh
Một hệ thống giám sát truyền thống thường sử dụng ngưỡng cố định để xác định trạng thái bất thường.
Ví dụ, nếu CPU sử dụng vượt 50%, hệ thống sẽ tạo cảnh báo. Tuy nhiên, cùng một mức sử dụng CPU có thể mang ý nghĩa hoàn toàn khác nhau tùy theo thời điểm.
- Ban ngày: CPU tăng cao có thể là hoạt động bình thường khi hệ thống đang phục vụ nhiều người dùng.
- Ban đêm: CPU tăng cao đột ngột có thể là dấu hiệu của một tiến trình bất thường.
Điều này cho thấy ngưỡng cảnh báo không nên được đánh giá độc lập với thời gian và trạng thái hoạt động của hệ thống.
Giải pháp: Hành lang dung sai động theo thời gian
Thay vì sử dụng một ngưỡng cố định, hệ thống có thể xây dựng các mức hoạt động bình thường theo từng khoảng thời gian.
Ví dụ:
- Ban đêm: Hành lang hoạt động yên tĩnh, mức chấp nhận thấp.
- Đầu ngày: Hệ thống bắt đầu có nhiều hoạt động.
- Cao điểm: Mức tài nguyên sử dụng tăng cao có thể là bình thường.
- Cuối ngày: Lưu lượng và mức sử dụng tài nguyên có xu hướng giảm.
Cách tiếp cận này giúp hệ thống hiểu rằng mức độ bất thường phải được đánh giá theo nhịp hoạt động thực tế, thay vì áp dụng một tiêu chuẩn giống nhau cho mọi thời điểm.
3. Nguyên lý 2: Phát hiện nghịch lý bất thường
Một sự kiện có thể trông hoàn toàn bình thường nếu chỉ xét riêng từng thông số.
Ví dụ:
- Lịch bảo trì: 02:00 AM – Sao lưu định kỳ.
- Mức tải CPU: 88%.
- Hoạt động sửa đổi tập tin: 450 lần/giây.
Nếu chỉ nhìn vào từng dữ liệu riêng lẻ, hệ thống có thể không phát hiện vấn đề.
Tuy nhiên, khi kết hợp các thông tin về lịch bảo trì, mức tải CPU và tốc độ sửa đổi tập tin, hệ thống có thể nhận diện những dấu hiệu không phù hợp với bối cảnh vận hành.
Điểm quan trọng là:
Bất thường về mặt thống kê không đồng nghĩa với một cuộc tấn công an ninh mạng.
AI có thể hỗ trợ phân tích sự tương quan giữa các dữ liệu để xác định liệu một hoạt động bất thường có phù hợp với bối cảnh thực tế hay không.
4. Nguyên lý 3: Không đánh giá an ninh chỉ bằng một tín hiệu đơn lẻ
Một trong những hạn chế lớn của hệ thống phát hiện xâm nhập là đánh giá sự kiện dựa trên một dấu hiệu riêng biệt.
Ví dụ, hệ thống ghi nhận:
- CPU: 98% (biên dịch code).
- Xác thực: 0 lần thất bại.
- Mạng: 12 KB/s (rảnh rỗi).
- Tiến trình: UNKNOWN GCC.
Nếu chỉ nhìn vào CPU, hệ thống có thể đánh giá đây là một sự kiện nguy hiểm. Nhưng khi kết hợp với thông tin xác thực, lưu lượng mạng và tiến trình đang hoạt động, sự kiện có thể được đánh giá là bình thường trong bối cảnh cụ thể.
Ngược lại, một cuộc tấn công có thể được ngụy trang bằng cách duy trì từng thông số riêng lẻ trong giới hạn cho phép.
Do đó, hệ thống giám sát an ninh hiện đại cần phân tích nhiều nguồn dữ liệu đồng thời để có được bức tranh toàn diện hơn.
5. Nguyên lý 4: Phân tích tương quan đa chiều bằng AI
Đây là một trong những thành phần quan trọng của giám sát an ninh theo ngữ cảnh.
Thay vì phân tích từng cảnh báo riêng biệt, hệ thống có thể kết hợp nhiều nguồn dữ liệu:
- CPU: Mức sử dụng tài nguyên xử lý.
- Xác thực: Số lượng và trạng thái đăng nhập.
- Mạng: Lưu lượng truyền nhận dữ liệu.
- Tiến trình: Các chương trình và tiến trình đang hoạt động.
Các thuật toán Machine Learning như Random Forest và Isolation Forest có thể được sử dụng để hỗ trợ phát hiện những mẫu hành vi bất thường.
Ví dụ, một máy chủ có thể xuất hiện những dấu hiệu sau:
- CPU sử dụng 94%.
- Có 24 lần đăng nhập mỗi phút.
- Lưu lượng mạng đạt 14.2 MB/s.
- Xuất hiện tiến trình UNKNOWN SHELL.
Mỗi tín hiệu riêng lẻ có thể chưa đủ để khẳng định hệ thống đang bị tấn công. Tuy nhiên, khi kết hợp các dấu hiệu này, hệ thống có thể nhận diện một mẫu hành vi đáng ngờ và nâng mức ưu tiên điều tra.
Điểm quan trọng của phương pháp này là kẻ tấn công có thể cố gắng che giấu từng dấu hiệu riêng lẻ, nhưng khó có thể loại bỏ toàn bộ dấu vết hành vi trên nhiều lớp của hệ thống.
6. Giảm Alert Fatigue bằng cơ chế lọc và phân cấp cảnh báo
Một trong những vấn đề lớn nhất của SOC là tình trạng Alert Fatigue – mệt mỏi vì quá nhiều cảnh báo.
Khi mọi sự kiện bất thường đều được đưa lên thành cảnh báo nghiêm trọng, chuyên viên bảo mật sẽ khó phân biệt đâu là nguy cơ thực sự cần xử lý ngay lập tức.
Một giải pháp quan trọng là xây dựng cơ chế phân cấp mức độ nghiêm trọng liên tục.
Thay vì chỉ phân loại cảnh báo theo hai trạng thái:
- 0: An toàn.
- 1: Bị thỏa hiệp.
Hệ thống có thể đánh giá mức độ rủi ro trên một thang điểm từ 0.0 đến 1.0.
Ví dụ về các mức phân loại:
- Thấp: 0.0 – dưới 0.4.
- Trung bình: 0.4 – dưới 0.7.
- Cao: 0.7 – dưới 0.85.
- Nghiêm trọng: 0.85 – 1.0.
Với cách tiếp cận này, hệ thống có thể ưu tiên những sự kiện có mức độ rủi ro cao thay vì xử lý mọi cảnh báo theo cùng một mức độ.
Ví dụ, một sự kiện có điểm rủi ro 0.88 có thể được đưa vào nhóm cần ưu tiên điều tra và điều phối SOC ngay lập tức.
Lưu ý: Các mức điểm trên là ví dụ minh họa cho mô hình phân cấp trong tài liệu, không phải ngưỡng tiêu chuẩn bắt buộc áp dụng cho mọi hệ thống SOC.
7. Kiến trúc giám sát an ninh hợp nhất: Từ tiếng ồn đến ưu tiên
Để triển khai giám sát an ninh theo ngữ cảnh, hệ thống cần kết hợp nhiều lớp phân tích thay vì phụ thuộc vào một công cụ phát hiện đơn lẻ.
Kiến trúc được định hướng theo ba lớp chính:
Lớp 1: Dung sai động (Dynamic Baseline)
Thu thập và phân tích dữ liệu hoạt động theo thời gian để xây dựng hành vi bình thường của hệ thống.
Mục tiêu là giảm cảnh báo sai do những biến động hợp lệ trong quá trình vận hành.
Lớp 2: Ngữ cảnh nghiệp vụ (Business Context)
Kết hợp dữ liệu kỹ thuật với thông tin nghiệp vụ, chẳng hạn như lịch bảo trì, hoạt động của người dùng và trạng thái vận hành của hệ thống.
Nhờ đó, hệ thống có thể đánh giá sự kiện trong bối cảnh thực tế thay vì chỉ dựa trên các chỉ số kỹ thuật.
Lớp 3: Tương quan đa chiều (Multi-dimensional Correlation)
Phân tích mối liên hệ giữa các sự kiện từ nhiều nguồn khác nhau để nhận diện những mẫu hành vi bất thường.
Kết quả cuối cùng là điểm số ưu tiên, giúp SOC tập trung nguồn lực vào các sự kiện có nguy cơ cao nhất.
Sự kết hợp giữa hành lang thời gian, ngữ cảnh nghiệp vụ và tương quan đa hệ thống tạo thành nền tảng cho mô hình giám sát an ninh thông minh.
8. Tương lai của giám sát an ninh mạng với AI
Khi số lượng thiết bị, người dùng và dịch vụ ngày càng tăng, phương pháp giám sát dựa hoàn toàn vào quy tắc tĩnh sẽ ngày càng gặp nhiều thách thức.
AI mang đến khả năng phân tích dữ liệu đa chiều, nhận diện hành vi bất thường và hỗ trợ chuyên viên SOC xác định mức độ ưu tiên xử lý.
Tuy nhiên, AI không thay thế hoàn toàn vai trò của chuyên viên an ninh mạng. Con người vẫn cần đánh giá kết quả phân tích, xác minh các giả thuyết tấn công và quyết định những hành động phản ứng có thể ảnh hưởng đến hệ thống doanh nghiệp.
Mục tiêu không phải là tạo ra nhiều cảnh báo hơn, mà là giúp đội ngũ bảo mật nhận diện đúng vấn đề, đúng thời điểm và tập trung vào những rủi ro thực sự quan trọng.
Giám sát an ninh mạng không còn đơn thuần là phát hiện những điều bất thường. Đó là nghệ thuật làm chủ hoàn toàn ngữ cảnh.
Tìm hiểu ứng dụng AI trong Cybersecurity tại VNIT4TECH
VNIT4TECH hướng đến việc chia sẻ kiến thức và kỹ năng công nghệ thực tiễn trong các lĩnh vực AI, quản trị hạ tầng mạng và an ninh mạng.
Thông qua những nội dung chuyên sâu về AI trong Cybersecurity, người học có thể tiếp cận các tư duy mới trong giám sát hệ thống, phân tích hành vi, phát hiện bất thường và nâng cao năng lực bảo vệ hạ tầng công nghệ thông tin.
Nếu bạn đang quan tâm đến lĩnh vực Cybersecurity, SOC và ứng dụng trí tuệ nhân tạo trong bảo mật doanh nghiệp, hãy tiếp tục theo dõi VNIT4TECH để cập nhật những kiến thức công nghệ mới.